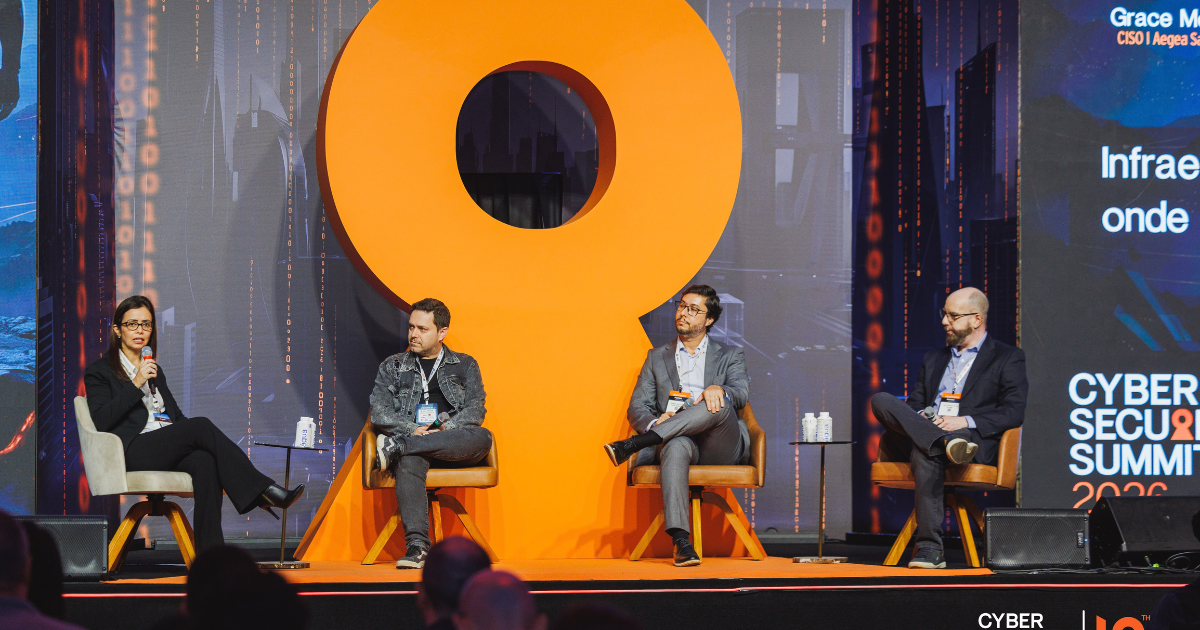
A proteção da infraestrutura crítica brasileira esteve no centro das discussões do Cyber Security Summit nessa segunda-feira (5). Líderes de segurança da informação (CISOs) da Braskem, da Aegea Saneamento, da Axia Energia e da Klabin debateram sobre como organizações responsáveis por serviços essenciais estão se preparando para um cenário de ameaças cada vez mais sofisticadas e invisíveis.
O tema central foi a vulnerabilidade de ambientes industriais e de tecnologia operacional (OT) a ataques patrocinados por Estados, com referência ao tipo de operação conduzida pelo grupo chinês Volt Typhoon, que se infiltra silenciosamente em infraestruturas críticas por meses antes de agir.
O CISO da Braskem, Julio Concilio, chamou atenção para a resistência das lideranças corporativas em discutir abertamente os riscos cibernéticos. Para ele, essa postura precisa mudar. “Todo mundo evita falar dos riscos no conselho da empresa, mas na realidade todo mundo sabe o quanto é crítico”, reflete. Ele ainda reforça com um alerta: “é preciso começar a ficar claro as consequências e mudar o que precisa mudar”.
Concilio usou uma metáfora para definir o papel dos CISOs nas organizações. “As empresas são como um país. Nós, CISOs, somos como uma alfândega”, diz. “As tecnologias precisam passar pela gente para verificar, e temos de priorizar nossa soberania, não deixar entrar o que vai colocar o país em risco.”
Leia também: IA precisa ser defensável desde a concepção, diz David Cass, referência internacional em cibersegurança
A CISO da Aegea Saneamento, Grace Meireles, observou que a área de segurança frequentemente se torna o ponto de maior exposição em situações de crise. “Somos como o bode expiatório. É o CISO que está na frente, mas o que o conselho não entende é que a consequência maior vai para o executivo depois.”
Gestão do que entra na empresa e conversa de negócios
O CISO da Axia Energia, Daniel Botelho, apontou a cadeia de contratação como uma das principais superfícies de risco para empresas do setor. “A gestão de riscos com fornecedores deve ser uma das prioridades”, alerta. O executivo explicou que a empresa adota um processo de segurança específico para esses parceiros, com um conjunto de perguntas estruturadas que funciona como triagem. “Não posso me iludir e achar que tenho o controle de toda a segurança da companhia, mas tenho que deixar ela muito bem definida”, completa.
Além do monitoramento de novos acessos, o CISO reforçou a necessidade de olhar para o que já está em operação. “Além de quem está entrando, também é importante ter uma análise no legado, aquilo que já está estabelecido e pode trazer riscos, basicamente, revisar os contratos”, indica.
Grace completou a tese de Botelho, onde também defendeu a revisão contínua de sistemas legados. “Revisar o legado é obrigatório, até porque o cenário de risco sempre muda. O cenário de risco de anos atrás, quando aquele processo começou, não é o mesmo de hoje”, explica.
O CISO da Klabin, Cleber Guimarães Ferreira, avalia que a conversa entre negócios e equipes de segurança já não é mais tão difícil quanto antes, mas que ainda há espaço para avanço. “Ainda há um caminho para percorrer, mas sinto que a comunicação evoluiu bastante”, sintetiza.
Ele também identificou a inteligência artificial (IA) como um vetor de ameaça emergente que exige resposta coletiva do setor, que pode, inclusive, impulsionar esse diálogo. “Vemos uma nova ameaça acontecendo, a IA, e precisa ter uma colaboração de toda a comunidade de segurança para poder passar por isso”, observa.
O painel integra a programação do Cyber Security Summit, que acontece nos dias 5 e 6 de outubro, com foco em como líderes de segurança podem antecipar riscos, fortalecer a colaboração entre setores e preparar suas organizações para um cenário em que a indisponibilidade de sistemas críticos passou a representar um risco estratégico para o país.
Siga o IT Forum no LinkedIn e fique por dentro de todas as notícias!


