Mais de cem ideias inscritas, 15 selecionadas pela companhia, duas concluídas e apenas uma em produção. O funil, descrito por Wellington Capitani, CISO da Zamp, operadora do Burger King no Brasil, resume o estágio da inteligência artificial (IA) em boa parte das empresas: o interesse elevado ainda se traduz em poucos projetos efetivamente implementados. Um dos curadores da iniciativa interna, realizada em formato de hackathon, o executivo relatou que a avaliação mais rigorosa ocorreu diante do C-level, quando a discussão passou a se concentrar em como medir o retorno de cada projeto.
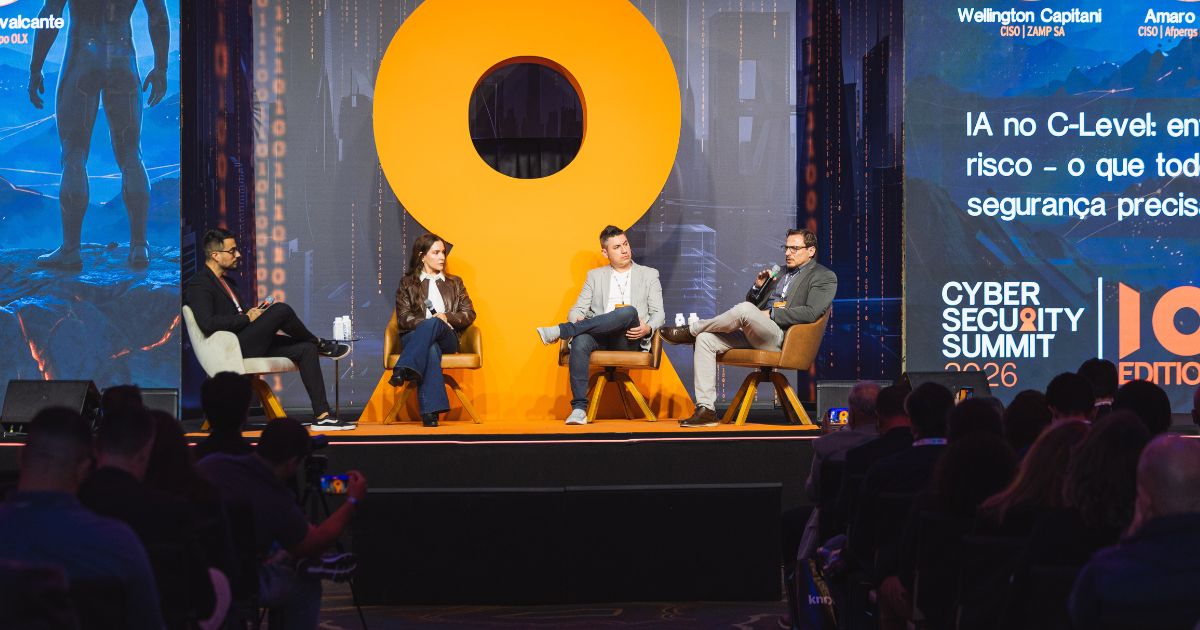
O relato abriu o painel “IA no C-Level: entre a promessa e o risco, o que todo executivo de segurança precisa decidir em 2026”, realizado na tarde desta segunda-feira (5), primeiro dia do Cyber Security Summit Brasil 2026, em São Paulo. Sob a condução de Capitani, participaram da conversa Mayara Guerrini, gerente de segurança da informação e riscos de tecnologia do iFood; Franklin Cavalcante, CISO do Grupo OLX; e Amaro Neto, CISO da Afpergs, mantenedora do Hospital Ernesto Dornelles, em Porto Alegre.
“Para o C-level, a ideia de aceleração de negócio ficou muito forte”, disse Capitani, há 15 anos na área. À segurança da informação, completou, cabe um papel “estruturante” sempre que a empresa decide inovar, venha a novidade pela IA ou por qualquer outra tecnologia.
Os números ajudam a explicar o desconforto. Mayara abriu sua participação recorrendo à edição 2026 da pesquisa State of AI, da McKinsey, publicada em agosto deste ano. No levantamento, 80% dos entrevistados afirmam que a IA melhorou a produtividade individual, mas apenas 37% atribuem à tecnologia algum impacto no lucro operacional (Ebit) de suas organizações, patamar que a consultoria descreve como praticamente igual ao do ano anterior. A executiva lembrou também o estudo The GenAI Divide, do projeto Nanda, do MIT, segundo o qual 95% das organizações não obtinham retorno mensurável de seus investimentos em IA generativa.
Para a executiva, a distância entre produtividade e resultado diminui quando quatro perguntas são feitas antes de qualquer iniciativa. O processo que vai receber a IA está documentado e estruturado? Os dados são confiáveis, e qual é a sua origem? Quais indicadores de risco e métricas de valor serão acompanhados? E, por fim: “Se não der certo, tem como voltar?”. São esses pontos, afirmou, que dão visibilidade de valor e mostram se a iniciativa é de fato estratégica para a companhia.
Pela óptica de risco, a cobrança por retorno ganha outra nuance. Afinal, nem sempre mais tecnologia e mais custo mitigam melhor uma exposição. A decisão, disse, depende da maturidade e do apetite de risco de cada empresa, e de entender se o controle, do jeito que roda, de fato reduz o problema.
O exemplo que ela escolheu foi a Shadow AI, o uso de ferramentas não homologadas pela empresa, em que um funcionário insere informação corporativa em uma IA pessoal, com alto risco de vazamento de dados. O mesmo estudo do MIT indica que funcionários de mais de 90% das empresas usam ferramentas pessoais de IA no trabalho, enquanto só 40% das companhias contrataram assinaturas oficiais. “Às vezes proibir não é a melhor decisão a ser feita, mas monitorar, sim”, afirmou, ao defender indicadores que mostrem a tendência de uso antes de qualquer veto.
Da linguagem do CFO ao agente
A resposta reforçou, para Capitani, a necessidade de aproximar fisicamente a segurança de quem cria. “Para mim, o shift left é quando a gente tira o cara da cadeira, lá da área de segurança, e senta lá dentro da área de negócio”, disse.
Aproximar-se também é mudar de vocabulário. O executivo relembrou a primeira reunião que teve com um CFO, em 2018, quando a empresa ainda era apenas Burger King. Pediu investimento para o básico que faltava; o diretor financeiro fez a conta no celular e devolveu a pergunta: quanto a rede precisaria vender para pagar aquilo e quanto a ferramenta ajudaria a vender. Capitani saiu sem a verba. No ano seguinte, voltou com o risco traduzido na mesma moeda e com um plano. “Temos de começar a falar um pouco mais a linguagem da empresa”, recomendo.
Questionado sobre qual será a principal ameaça ligada à IA no próximo ano, Cavalcante apontou para as identidades. Na experiência de sua companhia, disse, o ponto mais sensível é saber quais são as credenciais em uso, até onde cada uma pode chegar, o que pode acessar e que decisões pode tomar. Com agentes sendo implementados pelas áreas de negócio em ritmo acelerado, o desafio passa a ser garantir a gestão dessas credenciais na mesma velocidade. Na síntese do executivo, a IA “só acelera”.
Capitani concordou. “Quando pensamos em identidade humana, já temos bastante problema”. Com identidades de máquina, raramente testadas e pouco atualizadas, somadas às que a IA passa a exigir, o descompasso entre a aceleração do negócio e os controles tende a crescer. E o executivo de negócios, está preocupado com isso? Para Cavalcante, a atenção do C-level segue voltada a melhorar o serviço e a reduzir custos.
Na saúde, a tecnologia chega antes da estratégia
Neto descreveu um setor em que a pressão vem da ponta. Quando a assistência, médicos, enfermeiros, todo o processo de cuidado, é provocada por uma nova tecnologia, a adoção corre muito à frente dos ritos de segurança e de contratos, e o jurídico costuma ser chamado na última hora. Equipamentos de diagnóstico, como os de ressonância, precisam ser ligados à rede e trazem cada vez mais IA embarcada. “Somos empurrados por essas necessidades”, definiu, observando que o movimento não parte da alta direção nem da estratégia.
Ao mesmo tempo, ferramentas que permitem a qualquer setor “virar desenvolvedor” ocupam o espaço que os sistemas de gestão hospitalar, desenhados há duas décadas com foco em faturamento, não atendem. “Estamos falando de dados sensíveis”, alertou. Na saúde, a interrupção ou o comprometimento de um dado pode significar o adiamento de um tratamento.
O valor, por outro lado, é concreto. O CISO citou a interoperabilidade de dados entre instituições, que evita repetir um exame feito recentemente em outro hospital e reduz desperdício. A pergunta que organiza a conversa com a alta direção, disse, é: “O que eu estou entregando de valor pro paciente?”. À segurança cabe “não frear pura e simplesmente” e levar aos dirigentes, talvez duas vezes por ano, uma análise criteriosa do que realmente importa, em vez de uma lista de problemas técnicos.
Se fosse preciso escolher entre acelerar a inovação e reduzir risco, o que fazer? À provocação do moderador, Guerrini respondeu que existe uma linha vermelha, definida pelo apetite de risco da companhia, mas que o risco zero é ficção. “Temos riscos na empresa que vão fazer parte do jogo. Vamos conviver com isso”, sentenciou. O critério prático é a existência de controles: se eles já rodam e são confiáveis, é possível implementar com menos risco; se não há controle nem forma de monitorar, a resposta é não.
“Eu escolho a inovação, mesmo que a gente tenha que em algum momento dizer: ‘agora não dá’”, escolheu Neto. Sua área trabalha para que a inovação envolva segurança e jurídico desde o princípio de cada projeto. Ele contou que, ao apoiar a separação entre TI e segurança, a própria área de tecnologia recorria a uma analogia: freio e acelerador não podem ficar no mesmo pedal. Só depois percebeu o que a frase revelava. “A própria TI já nos entende como freio. E não é”, disse, ao defender uma mudança cultural que alcance todo o negócio, e não só os times técnicos.
Cavalcante defendeu que a escolha saia de uma discussão colaborativa entre as áreas, com a responsabilidade do negócio pelo risco devidamente documentada.
Ao fim, Capitani pediu uma única recomendação a um C-level decidido a adotar a IA. Neto e Cavalcante convergiram: criar desde já uma governança multidisciplinar, que não precisa nascer pronta e pode ser revista pelo caminho, de modo que a escala da tecnologia comece junto com ela. Mayara preferiu a triagem. “Conheça o que é crítico para o seu negócio, o que não pode cair, e divida isso em categorias”, reservando à IA, de início, a faixa de experimentação. “A IA amplifica o que já tem”, disse. Maturidade, ela não cria.
Coube ao moderador a frase que fechou o painel: “Se não conhecemos bem os nossos processos, se a gente não governar eles, se a gente acelerar, a gente gera o caos.”
Siga o IT Forum no LinkedIn e fique por dentro de todas as notícias!