A Kaspersky apresentou, nesta terça-feira (10), na abertura da Cyber Security Week, em Praia do Forte (BA), o novo panorama de ameaças da América Latina: foram 592 milhões de ataques de malware bloqueados em 12 meses, 56% deles no Brasil, que segue como principal alvo e também como exportador de golpes financeiros para a região. Segundo a empresa, o governo é o setor mais atacado no País, e a resposta, defendem os executivos, não passa por uma ferramenta única, mas por educação, inteligência e processos.
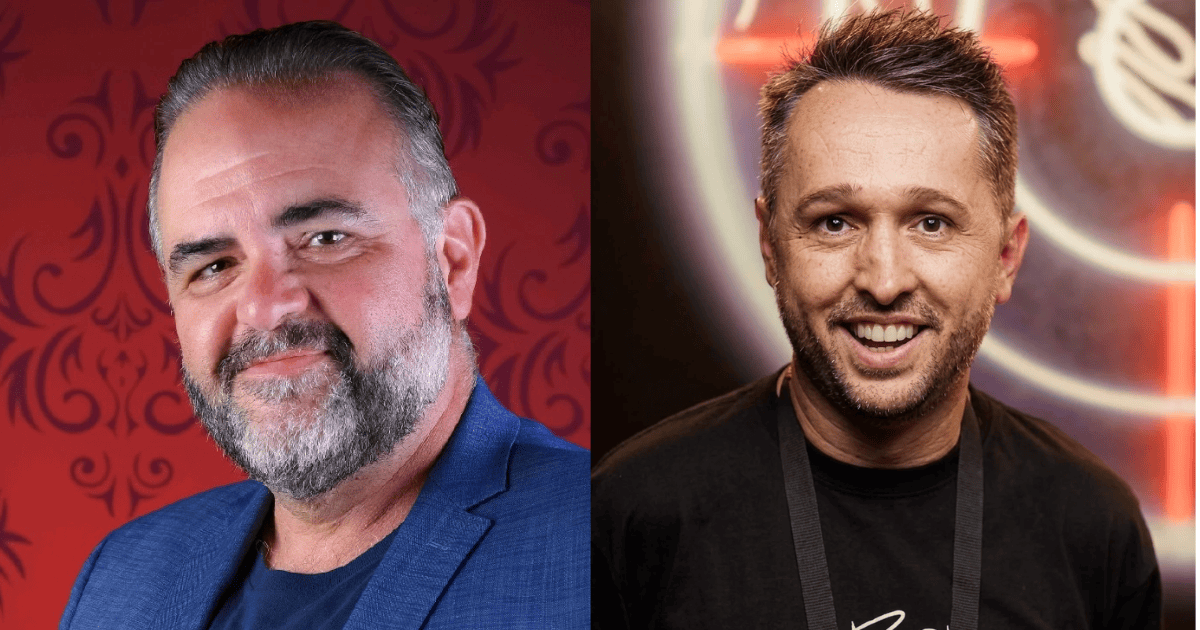
A abertura ficou a cargo de Claudio Martinelli, diretor-geral da Kaspersky para a América Latina, que começou pelo motivo de a região atrair tanto interesse dos criminosos. “Onde não tem dinheiro não tem crime, e a América Latina tem muito dinheiro circulando na rede”, declara. Para ele, a evolução do cenário exige uma resposta local. “Entendemos que a investigação deve ser feita localmente, para cada país da América Latina. As soluções devem ser globais, mas com sabor local”, avalia.
Brasil lidera ataques e exporta golpes
Os números do panorama de ameaças feito pela empresa e apresentados por Fabio Assolini, pesquisador líder de segurança da Kaspersky para a América Latina, mostram o tamanho do desafio, mas também uma evolução em relação ao panorama anterior: são 592 milhões de ataques de malware, 134 milhões a menos que em 2025. O Brasil lidera o ranking, seguido por Peru e Equador.
Os dados vêm da rede de proteção na nuvem presente em todos os produtos da empresa. “Essa rede global nos permite ter uma visão de quais ataques estão chegando, quais são as tendências”, explica Assolini. Por trás dela está uma equipe de pesquisa com mais de 30 especialistas em nível global.
O phishing passou de 1 bilhão de ataques bloqueados, com mais de 50% no Brasil. Entre os trojans, foram 2,12 milhões, 1,7 milhão deles no País. E o Brasil não é só alvo, mas fornecedor: seis dos grupos de ataque mapeados têm origem brasileira, e o País cria e exporta os golpes para a região. O modelo exportado também mudou. “Agora, em vez de golpe de vítima a vítima, os ataques são direcionados direto a instituições financeiras, com programação moderna, ferramentas especializadas e todo um trabalho de reconhecimento, e o roubo acontece em poucos minutos”, detalha Assolini. “As equipes de defesa têm um tempo muito curto para identificar tudo isso.”
Defesas existem, mas até onde elas podem ir?
Diante de ameaças tão sofisticadas, Martinelli, em entrevista ao IT Forum, afirma que as defesas acompanham o ritmo, mas esbarram em outro limite. “Nós temos ferramentas amplamente eficazes para combater e mitigar os riscos dessas ameaças avançadas. O problema é que nós não protegemos todo o planeta Terra, a gente protege 400 milhões de clientes”, reconhece. Mesmo entre eles, segundo o executivo, há quem “não saiba usar uma ferramenta de proteção digital de forma adequada, não tenha mão de obra suficiente, não saiba criar políticas” e continue usando “1, 2, 3, 4, 5, 6 como senha”. Por isso, não há promessa de proteção total. “Vamos ser capazes de debelar 100% das ameaças? Não”, admite. “Até porque nós precisamos ser eficazes em 100% das vezes. O criminoso só precisa ser eficaz em 1% das vezes para ter sucesso.”
A inteligência artificial é um dos fatores que ajudam o crime a ganhar escala. Assolini destaca a mudança na autoria do código malicioso. “Antes, quando nossa equipe investigava um ataque malicioso, identificávamos parte do código feito por IA. Hoje, todo o código é feito por IA”, afirma.
Leia também: Everpure quer acelerar no Brasil com foco em dados e canais
Martinelli complementa a explicação sobre automação lembrando que a Kaspersky oferece inteligência artificial própria há mais de 20 anos e aponta o risco dentro das empresas. “O maior vilão é o próprio funcionário que coloca os dados da empresa em uma IA pública”, alerta.
Os criminosos também se organizam melhor do que as vítimas, segundo o executivo. “Segurança digital não se faz sozinho. Quando a gente não se fala, o criminoso ganha, porque o criminoso se fala”, observa. “Existe B2C e B2B, mas também existe o C2C, criminal to criminal: eles negociam, eles se falam.”
Evolução do ransomware
No ransomware, o relatório registrou mais de 1 milhão de ataques bloqueados. O Panamá lidera, com 19,2% das empresas expostas, e o Brasil não aparece em primeiro, embora a região siga como a que mais sofre com esse tipo de ataque no mundo. Entre janeiro de 2024 e outubro de 2026, os ataques caíram de forma expressiva, mas países como a Colômbia seguiram em alta.
Assolini aponta que as empresas privadas sofrem as consequências de forma mais intensa que o governo porque pagam os resgates pedidos, e que os grupos “estão evoluindo e adotando novos truques, como a criptografia pós-quântica”, citando o Vect Ransomware. “A preocupação dos governos é que os computadores quânticos venham a romper as criptografias. Ainda há um caminho para chegar nessa realidade”, pondera.
Os dispositivos móveis somaram 6,9 milhões de ataques bloqueados, 3,6 milhões no Brasil, que, proporcionalmente, fica em terceiro, atrás de México e Panamá. No Linux foram 1,5 milhão, e em softwares vulneráveis, 1,06 milhão.
No cenário global, Martinelli cita o incidente da Binance e afirma que a autoria é da Coreia do Norte. A identificação foi possível porque os endereços de IP apontavam para o país, onde, segundo ele, não existe computador privado e tudo está ligado ao governo.
Ainda no campo governamental, ele menciona tentativas de ataque ao Pix e defende que a postura das empresas precisa mudar. “O ataque mais barato é aquele que não foi bem-sucedido”, resume. “Políticas e processos são totalmente necessários, não dá para improvisar, não dá para ser mais ou menos, todos os setores precisam ter eficiência e inteligência para conhecer aquilo que pode chegar.”
Segmentação, aprendizado e pessoas preparadas
Para o diretor, o caminho é uma lógica em camadas. A primeira é a resiliência por segmentação. “A rede de marketing não fala com a rede da fábrica, que não fala com a rede de RH. Se, por uma falha, um computador não estava protegido e o criminoso entrou, ele não vai sair dali. É mais fácil de conter, de controlar e de minimizar os incidentes”, descreve.
A segunda é ter um plano para quando o ataque acontecer, e a terceira, aprender com ele. “Você consegue conhecer as causas raiz e não cai mais nessa mesma. Pode ter outra lá na frente, mas essa você já está preparado”, acrescenta.
Questionado sobre onde um conselho deveria investir primeiro, Martinelli é direto. “As três coisas, educação, inteligência e processos e políticas, são fundamentais, nessa ordem. Mas, se eu fosse falar de uma em especial, pessoas preparadas”, responde. “Nós não temos um número de engenheiros de segurança e de analistas de sistemas suficiente para cuidar de segurança digital no Brasil e no mundo. Essa é a verdade.”
“Se uma empresa pudesse investir em primeiro lugar, eu investiria em formação de talentos nessa área”, completa. “Sendo pai de três moleques, eu diria que faria de tudo para que eles fizessem faculdade de segurança digital, porque não falta emprego para eles.”
Para ele, a ordem importa. “Não adianta você ter inteligência e não ter alguém que saiba usar essa informação. Depois que você tem inteligência e as pessoas para usá-la, você compra a ferramenta ideal para a sua empresa, sabe o que precisa comprar e vai usar bem”, argumenta.
Como a formação leva tempo, Martinelli aponta aceleradores. “As empresas podem fazer isso, podem investir em especializações. As grandes associações que o Brasil tem devem investir nisso também”, sugere.
Para evoluir e acelerar a proteção enquanto as pessoas são preparadas, ele cobra uma política governamental de segurança digital, mas sem esperança de que de fato aconteça a curto prazo. “Eu não espero isso do governo. Não dá tempo de esperar, isso vai demorar muito tempo. Faz parte da política das empresas acelerar isso”, diz.
O caminho, segundo ele, é a troca interna de conhecimento, como na própria Kaspersky. “Esse cara sabe muito de malware para Linux, ele vai ensinar o outro, que é especializado em malware para Android”, exemplifica. “Quem sabe de sistemas tem que falar com quem sabe de IA, de cibersegurança e dos negócios da empresa, porque não adianta nada se não funciona para o negócio. As pessoas têm que colaborar.”
Com o Brasil na linha de frente dos ataques e como origem de parte dos grupos criminosos, o recado da Kaspersky na abertura da Cyber Security Week é que a proteção não depende só de tecnologia, mas passa por formar profissionais, estruturar processos e compartilhar conhecimento dentro e entre as organizações.
A jornalista viajou a convite da Kaspersky.
Siga o IT Forum no LinkedIn e fique por dentro de todas as notícias!


