A indústria de cibersegurança passou décadas investindo em ferramentas, frameworks e controles. Os orçamentos cresceram, a sofisticação também. Ainda assim, quando um incidente real acontece, o desfecho depende de algo que não aparece em nenhum diagrama de arquitetura. Se as pessoas na sala confiam umas nas outras o suficiente para falar com franqueza, escalar rápido e decidir sob pressão.
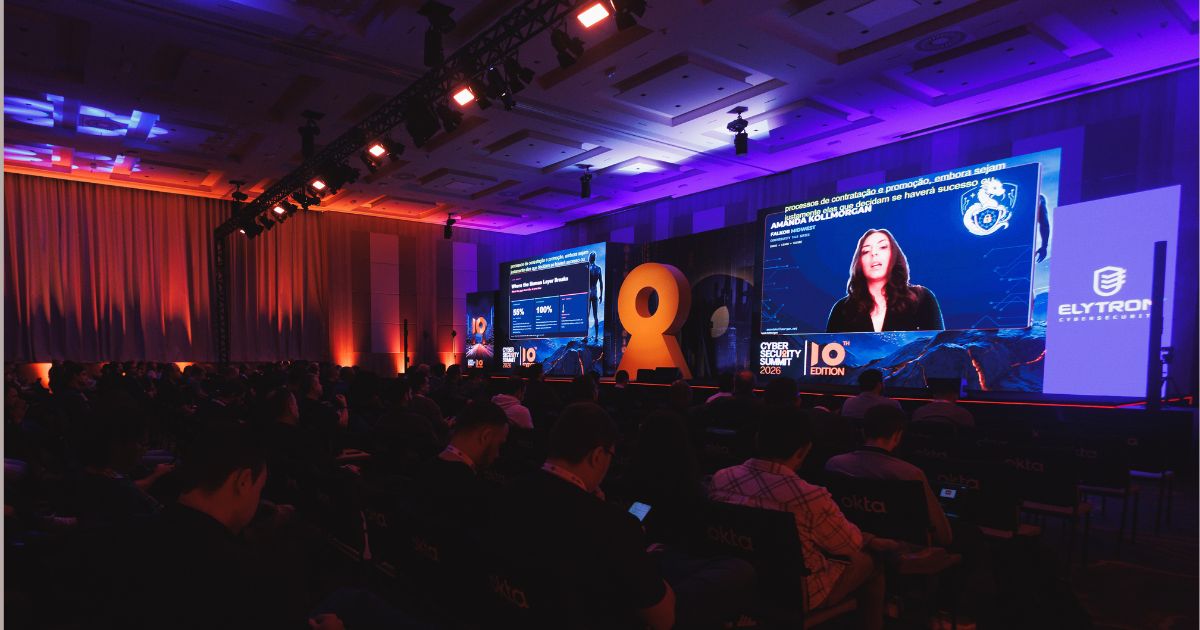
Foi com o que chamou de “verdade desconfortável” para quem responde por orçamentos de segurança que Amanda Kollmorgan, arquiteta de segurança da Veolia North America, abriu o segundo dia de Cyber Security Summit Brasil, nesta terça-feira (6). “Quando a confiança está sob ataque, a capacidade humana é a camada que sustenta”, resumiu a executiva, que participou remotamente.
Amanda fala de um lugar pouco comum. São quase 20 anos construindo e liderando times em ambientes de alta pressão, nas Forças Armadas, no governo estadual, em resposta a incidentes e, agora, em infraestrutura crítica. Hoje, lidera o time de engenharia e arquitetura de segurança da operação norte-americana da Veolia, que administra serviços de água, esgoto e energia, infraestrutura crítica “bem onde TI encontra OT”.
Foi vice-diretora de TI do Departamento de Assuntos Militares do estado de Wisconsin, atua no Defensive Cybersecurity Operations Element da Guarda Nacional do Exército de Wisconsin e, como voluntária, lidera respostas a incidentes no Wisconsin Cyber Response Team. Depois de ocupar papeis técnico, operacional e estratégico, disse, a conclusão é a mesma: o que moveu o ponteiro em cada um deles foi a forma de lidar com as pessoas.
O cargo mudou, a formação não
Não faz muito tempo, lembrou, TI e segurança viviam literalmente no “armário dos fundos”. Ela lembrou que a sala de servidores era um depósito adaptado, e ninguém queria ver a equipe a menos que algo quebrasse. Esse mundo acabou. Toda decisão relevante de negócio passou a ter uma dimensão de segurança, e os líderes da área deixaram de ser solucionadores de problemas para se tornar conselheiros de confiança. “A descrição do cargo mudou, o modelo de desenvolvimento não. Ainda formamos profissionais de cyber como fazíamos em 2005”, assinalou.
O resultado são os “gestores acidentais”, que ela define como técnicos brilhantes promovidos a líderes sem preparo. Para Amanda, o problema é cultural, e cultura é definida pelo que a liderança financia e recompensa. As descrições de vaga detalham requisitos técnicos e copiam e colam, de forma genérica, os comportamentais. Celebra-se o engenheiro que faz a engenharia reversa de um zero-day, mas não o gestor que escreve uma revisão pós-incidente longa e honesta. Enquanto isso, o setor despeja recursos na porta de entrada, incluindo bootcamps, bolsas, certificações, e deixa afinar a camada intermediária, justamente a que traduz a estratégia para baixo e a realidade para cima.
O custo aparece em burnout, falhas de comunicação e inovação travada. “As pessoas vão embora, e não por dinheiro, mas porque cansaram de ser mal geridas”, disse. E o ciclo se retroalimenta. Os gestores acidentais que sobrevivem viram a próxima geração de líderes seniores e lideram como foram liderados.
Ela enumerou alguns dados para sustentar seu pensamento. Pesquisa de liderança da ISC2, de 2024, mostra que menos de dois terços dos profissionais (63%) receberam algum treinamento formal de liderança, enquanto 81% aprenderam a liderar principalmente observando outros líderes. Já o State of Cybersecurity 2023, da ISACA, que ouviu mais de 2 mil líderes de segurança, aponta as soft skills como a maior lacuna de competências do setor, citada por 55% dos respondentes, à frente de computação em nuvem (47%), controles de segurança (35%) e programação (30%).
“Incidentes reais falham mais na conversa do que no controle”, afirmou. O roteiro, disse, é conhecido. O analista viu o sinal, o engenheiro escalou, o gestor não captou a gravidade ou não confiou no instinto do analista, porque a relação não existia. “Os controles técnicos não falharam. O sistema humano, sim”, sentenciou.
Chamar esse conjunto de soft skills, “cultura” ou “lado de pessoas” é, para a executiva, parte do problema. Cada expressão sinaliza à organização que se trata de um verniz aplicado depois que o trabalho de verdade termina. “O enquadramento está errado. Não ligeiramente errado: estruturalmente errado. O lado humano de cyber não é soft. É estrutural”, indicou. “Quando essa camada é fraca, a excelência técnica não compensa. Quando é forte, times comuns produzem resultados extraordinários.”
O alerta ganha peso em um cenário em que a própria confiança virou alvo. Engenharia social, deepfakes e pressão sobre quem está nas empresas miram exatamente a relação entre as pessoas. Amanda listou cinco capacidades que, na sua experiência, decidem o desfecho de um incidente. “Nenhuma delas está na tabela de preços do seu fornecedor”, apontou. A lista inclui segurança psicológica, para que a pessoa mais júnior da sala diga que algo não vai bem antes que vire incidente; conflito que não corrói a confiança; mentoria que desenvolve julgamento, e não apenas repassa procedimentos; comunicação que sobrevive à pressão, começando pelo que se sabe, depois o que não se sabe e o que está sendo feito; e liderança exercida de qualquer cadeira, independentemente do cargo.
A maior parte dos orçamentos de desenvolvimento, observou, vai para o meio e o topo da pirâmide de competências, com certificações, treinamentos de domínio, programas executivos, embora a solidez da estrutura seja decidida na base: comunicação, inteligência emocional, gestão de conflitos e autogestão. “Um workshop de dois dias do Stephen Covey não é suficiente para o seu novo gestor aprender a ser líder.”
6 movimentos que não pedem orçamento
A parte prática veio em seis movimentos que, segundo ela, qualquer executivo pode adotar sem verba nova. Dar o exemplo, admitindo erros em voz alta e pedindo opiniões antes de dar a sua; usar as reuniões individuais para desenvolver julgamento, trocando o “o que você fez nesta semana?” por “o que está no seu caminho e o que você está aprendendo?”; pedir feedback para cima e para baixo uma vez por trimestre; recompensar a má notícia, agradecendo a quem escala cedo mesmo quando o alerta não se confirma; tornar a discordância segura; e medir, retenção, tempo para escalar e banco de sucessores para funções-chave, revisando a cada trimestre.
Sobre conflito, ela fez um alerta. “Evitar não é profissionalismo. É custo adiado”, indicou, criticando a tendência de apagar a fase de atrito do clássico modelo de formação de times (forming, storming, norming, performing). “Não precisamos ser uma família. Precisamos ser um grupo de profissionais respeitosos e respeitados, que trabalham juntos por uma missão.”
Em escala organizacional, defendeu cobrar segurança psicológica dos líderes como qualquer outro KPI, estruturar mentoria com pares escolhidos por objetivo de desenvolvimento e não por disponibilidade de agenda, com metas por escrito e tempo protegido, e dar a comunicação, inteligência emocional e capacidade de desenvolver pessoas o mesmo peso das habilidades técnicas em contratações e promoções.
“A empresa pode comprar todos os produtos do salão de exposição e ainda assim perder, se as pessoas que os operam não confiarem umas nas outras”, concluiu. O pedido final à plateia foi modesto: escolher uma única prática e sustentá-la por 30 dias. “Consistência vence perfeição.”

