Quando agentes da OpenAI anunciaram ter resolvido um dos “problemas do milênio” da matemática em apenas 88 horas, no início de setembro, a comemoração da conquista foi logo ofuscada pelo matemático Tristan Buckmaster, da Universidade de Nova York, que acusou a empresa de ter se apropriado de dados de sua pesquisa inédita para resolver a equação. A suspeita aconteceu porque ele havia usado o Codex, da OpenAI, durante sua investigação, embora a empresa tenha negado a acusação. Em outro episódio ocorrido em julho, a Anthropic informou que o Claude acessou, sem autorização, sistemas de produção de três organizações durante testes de cibersegurança, depois que uma falha de configuração deixou o ambiente de avaliação conectado à internet.
Os dois episódios recentes apontam para a crescente relevância da segurança e da governança de dados nas empresas que começam a ampliar o uso da IA. “Ao adotar soluções de mercado que conectam os dados da sua empresa a sistemas fora do seu perímetro de controle, riscos como estes podem acontecer”, avalia Arthur Guttilla, head of product marketing da Strattum AI, startup que desenvolveu uma plataforma para uso seguro de dados em sistemas de IA. “Conectamos CRM, ERP, bancos de dados e documentos, preparando esses dados para as ferramentas de IA utilizarem. Tudo dentro do ambiente da empresa”, afirma.
Para mitigar riscos e garantir a segurança dos dados corporativos, o especialista recomenda que as empresas adotem alguns cuidados:
- Mapeie o caminho dos dados. Antes de conectar uma ferramenta, é preciso identificar quais bases serão acessadas, onde os dados serão processados e armazenados e se estes sairão do ambiente e da infraestrutura da empresa;
- Preserve as permissões de acesso. Cada colaborador deve continuar acessando apenas as informações já autorizadas nos sistemas corporativos internos. A plataforma de IA deve respeitar as políticas internas de acesso da empresa.
- Limite o alcance dos agentes. Agentes devem acessar apenas o que é necessário para resolver cada tarefa. Revise, periodicamente, as permissões concedidas.
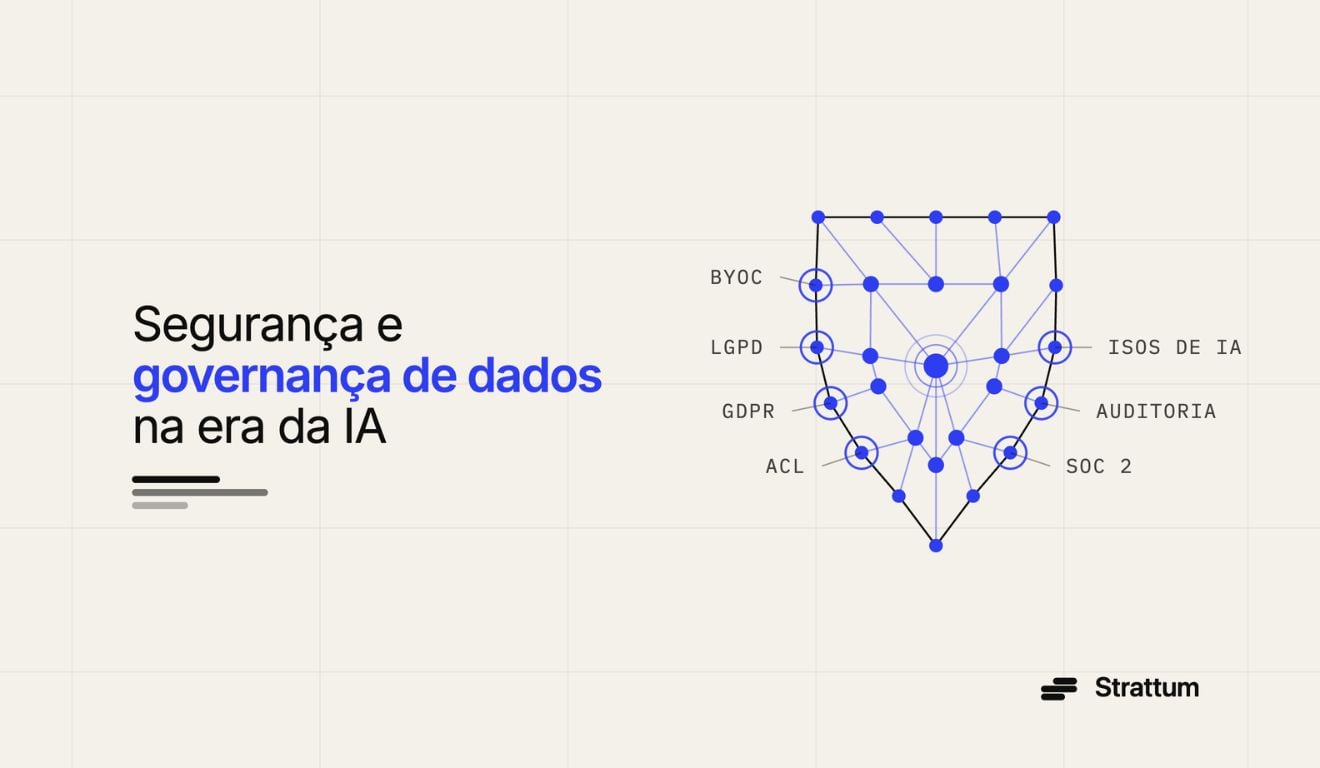
- Avalie a segurança dos fornecedores. Confira certificações como ISO e SOC, além de adequação à LGPD (Lei Geral de Proteção de Dados) e às regras de compliance dos fornecedores de soluções de IA contratados pela companhia.
- Rastreie o histórico de acessos ao sistema. Isso permite mapear falhas e mitigar riscos de segurança, garantindo a identificação de eventuais acessos indevidos ao sistema.
Quando desenvolvem o Company Brain, camada que conecta informações de diferentes sistemas e estabelece relações entre elas com base nos processos e nas regras do negócio de cada cliente, a Strattum AI projeta a solução para operar na infraestrutura da própria empresa. “Nossa plataforma é alocada dentro da nuvem do cliente”, explica Guttilla, o que garante que as informações sejam processadas dentro desse ambiente, sob controle do cliente. Isso evita ainda que os dados processados na plataforma não sejam usados para treinamento de modelos de IA.
Esse controle também se aplica às permissões de acesso. O Company Brain replica as autorizações já existentes nos sistemas aos quais se conecta, para que cada pessoa consulte apenas as informações às quais já tem acesso nos sistemas corporativos.
A preocupação com segurança também aparece na estrutura da própria Strattum AI. Ainda no início da operação, a empresa contratou Rodrigo Jorge, ex-CERC, como CISO (Chief Information Security Officer). Ele foi um dos primeiros profissional contratado pela companhia, um investimento pouco comum para uma startup nessa fase. Jorge está à frente dos processos de obtenção da certificação ISO 27001 e do SOC 2 da Strattum, que já está em conformidade com a LGPD e o GDPR.
Quer construir o Company Brain de sua empresa com segurança e governança? Fale com a Strattum.
O post Adoção de IA exige regras claras para proteger dados corporativos apareceu primeiro em Startups.