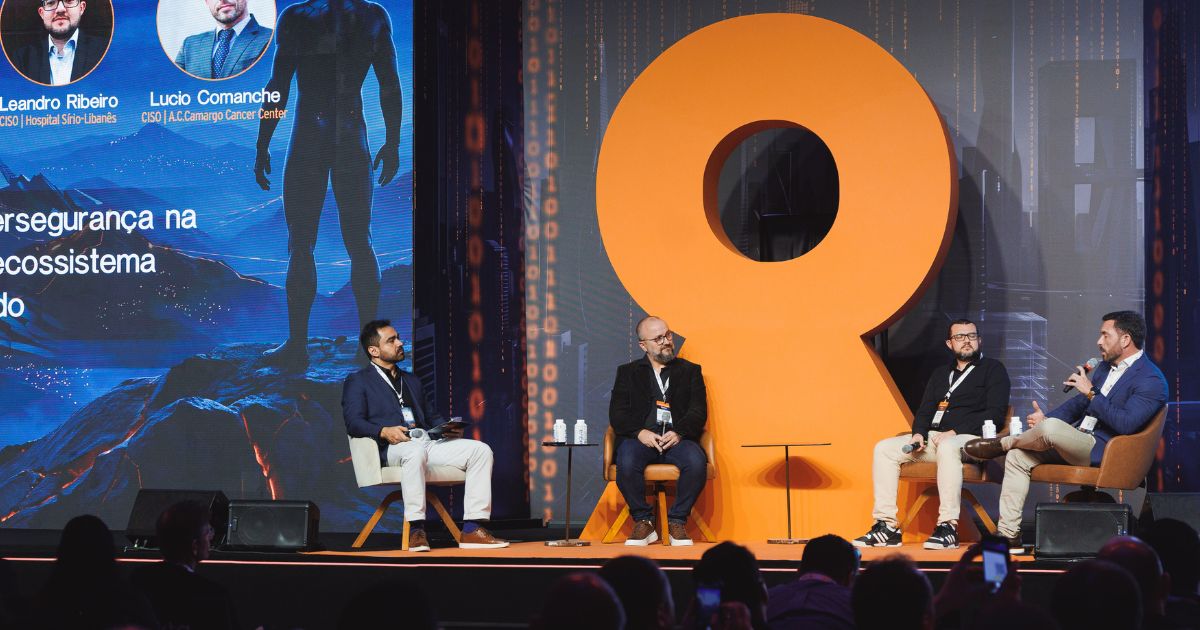
Um hospital não é só um hospital. É hotelaria, transporte, cozinha, logística e, cada vez mais, uma malha de plataformas digitais, dispositivos médicos conectados e centenas de fornecedores com acesso a dados de pacientes. Foi a partir dessa complexidade que os CISOs da saúde Cássio Menezes, do Grupo Amil, Arthur Magalhães, da Rede D’Or São Luiz, Leandro Ribeiro, do Hospital Sírio-Libanês, e Lucio Comanche, do Hospital A.C.Camargo Cancer Center, discutiram, nesta terça-feira (6), no painel “A Nova Agenda da Cibersegurança na Saúde”, do Cyber Security Summit Brasil, o que mudou na proteção do setor.
A conversa partiu de uma lembrança da história da medicina. Houve um tempo em que médicos com formação tinham desfechos piores em partos do que parteiras, porque passavam de uma autópsia a um parto sem lavar as mãos. A parteira fazia o básico. A analogia, trazida por serve à segurança: as ferramentas evoluem, mas é o básico que continua decidindo o resultado.
O desafio é que o básico ficou mais difícil, e os atacantes, mais rápidos. De acordo com os executivos, há vários grupos atuando com ataques e de forma muito rápida. O problema, portanto, possou a ser a agilidade das empresas. Parte da desvantagem vem da escassez de profissionais que conheçam a saúde “na sua essência”.
Um especialista em segurança hoje no setor de saúde, por exemplo, não chega, por padrão, apto a avaliar uma ressonância magnética ou um ultrassom. Daí a defesa de contar com um time multidisciplinar, como um engenheiro clínico e um biomédico, que dominam os equipamentos, na estratégia de proteção.
Se houve um consenso no palco, foi sobre onde mora o maior risco. “Está no terceiro”, indicou Comanche, do A.C.Camargo Cancer Center, que lida com fornecedores de todos os tamanhos, sobretudo startups. A onda de inteligência artificial (IA) multiplicou as empresas que prometem resolver todos os problemas de uma instituição de saúdem muitas com cinco funcionários, sem política de segurança nem gestão de acessos.
O fenômeno não se limita às startups. Do dia para a noite, o mercado ganhou centenas de milhares de “especialistas de IA”. A evolução vertiginosa das ferramentas trouxe, na expressão de um dos executivos, “uma série de pilotos não qualificados” e obriga as equipes a consumir mais tempo analisando o terceiro, a solução do terceiro e, no limite, os processos internos dele.
O efeito cascata de um incidente em cadeia já tem preço conhecido fora da saúde. Os executivos lembraram o ataque à Jaguar Land Rover, em 2025, que parou a produção da montadora por quase um mês e levou o governo britânico a garantir um empréstimo de 1,5 bilhão de libras (cerca de US$ 2 bilhões) para sustentar a cadeia de fornecedores. A conclusão da conversa foi a de que avaliar o parceiro uma vez por ano não resolve. Os fornecedores críticos para a operação exigem “manutenção ativa”, com monitoramento contínuo de risco e acesso controlado e rastreável aos ambientes.
Nova era
A área de segurança carrega há tempos a fama de ser “a que diz não, a que bloqueia, a que trava”, como se reconheceu no debate. Um dos maiores desafios, hoje, no entanto, é participar da inovação sem ser o bloqueador, inclusive diante da startup ou do profissional da saúde que aprendeu vibe coding e criou uma aplicação para resolver um problema do próprio dia a dia. O ponto, defenderam os executivos, é fazer a análise e escolher a melhor forma de colocar a solução para rodar. Se o trabalho fosse apenas dizer não, brincou um deles, seria o mais fácil e bem remunerado do mundo.
Um atalho para ganhar espaço, levantado na conversa, está nas acreditações de qualidade assistencial, como ONA e JCI. Instituições certificadas assumem compromisso formal com o risco assistencial, e conectar o risco cibernético a essa agenda evita que o líder de segurança o carregue sozinho nas costas.
A mesma lógica vale para o conselho da empresa. Em vez de falar do que comprar, a recomendação é traduzir risco em probabilidade e dinheiro. O que pode custar R$ 10 milhões em um ano, o que pode custar R$ 20 milhões a cada cinco, e quanto custa mitigar cada um. E entrar nos projetos desde a concepçãom quem descobre que o carro de R$ 200 mil custa, na verdade, R$ 210 mil com o seguro decide melhor se compra.
Em IA, a regulação setorial já deu um passo. A Resolução nº 2.454/2026 do Conselho Federal de Medicina (CFM), publicada em fevereiro deste ano e em vigor desde agosto, estabelece parâmetros para o uso da tecnologia na prática médica. A iniciativa foi lembrada no painel, com a ressalva de que a norma não dispensa controles próprios. É preciso garantir regras de uso para evitar vazamento de dados e, sobretudo, governança de identidade para agentes, com ponto de interrupção das ações da IA e contas distintas por serviço, em vez de tratar o agente como mais uma conta de serviço.
Mais do que erguer muros, a discussão caminhou para resiliência. A tendência natural da área, apontaram os executivos, é pensar em defesa, aumentar a altura do muro, instalar a cerca elétrica. A pergunta mais útil é outra: como fica o hospital se perder o HIS, o sistema de informação hospitalar? Ou algo ainda mais prosaico “como fica se perder as impressoras, em um setor ainda muito baseado em papel?”. O objetivo é tratar o paciente e, nas operadoras, aprovar o procedimento o mais rápido possível.
A resiliência também é pessoal. Os executivos chamaram atenção para a dança das cadeiras nas instituições, profissionais que ficam seis meses em uma empresa e seguem para a próxima, que desmonta estratégias e custa meses de recontratação e treinamento. Convencer um executivo do negócio pode exigir dez reuniões, e ele muitas vezes tem cinco minutos para entender o tema.
Ao final, eles concorcordaram que quem trabalha com segurança precisa aprender a se comunicar melhor com quem está fora da bolha, trocando indicadores técnicos por aqueles que pesam na decisão de quem está no comando.
Leia o IT Forum no LinkedIn e fique por dentro de todas as notícias!

